Обновлено:
Машина как компьютер: эксперимент с BYD показал слабое место подключаемых автомобилей
 bydglobal.com
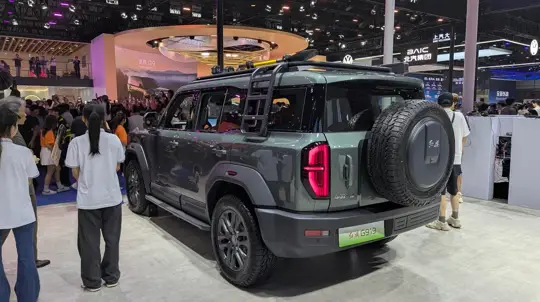
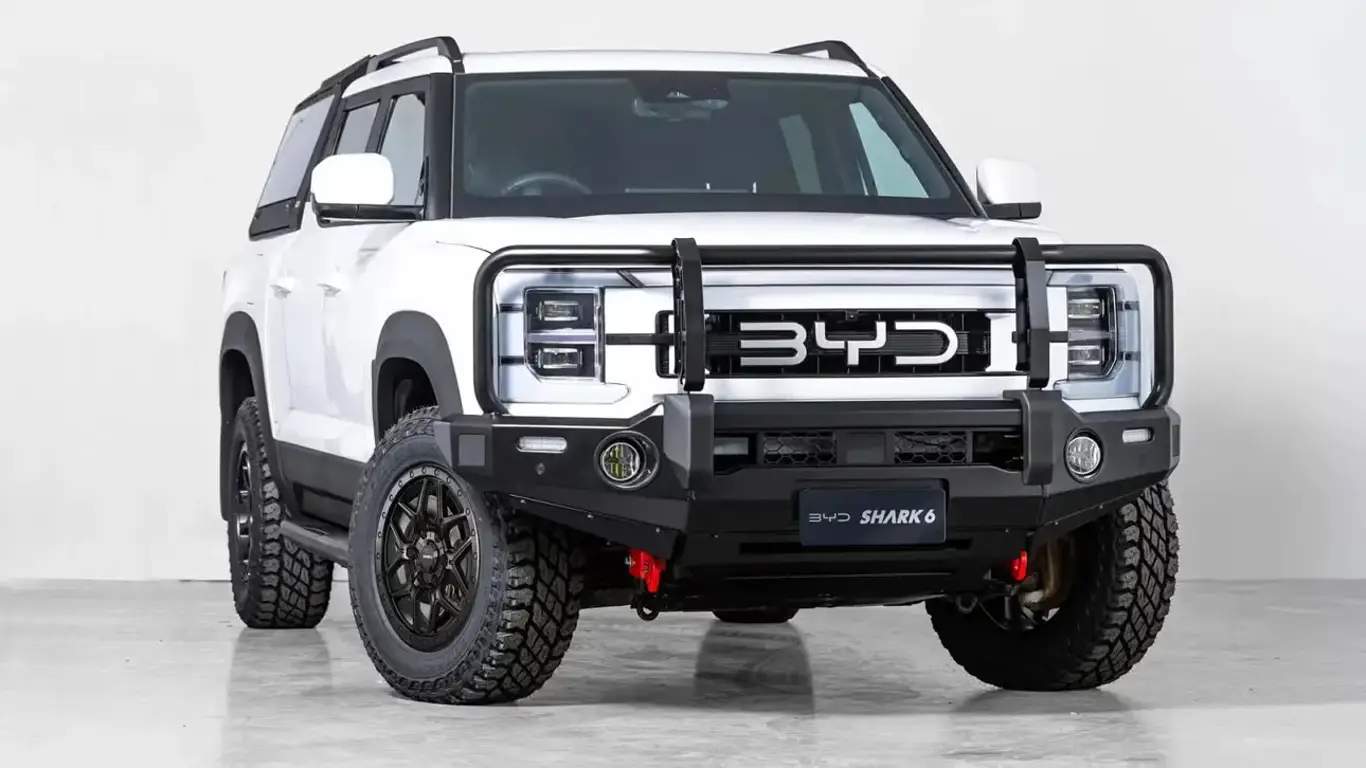
Эксперт обнаружил уязвимость в BYD Shark 6 для взлома
Эксперимент с BYD Shark 6 показал, насколько близко современный автомобиль подошёл к обычному подключённому компьютеру. Специалист австралийской Fortify Labs за две недели получил удалённый доступ к тестовому пикапу, причём использованная точка доступа, по его словам, не требовала пароля. В ходе проверки он смог управлять светом, дворниками, замками и мультимедийной системой. Об этом сообщает ABC Four Corners.
Есть важное ограничение: эксперимент не дал исследователю доступа к тормозам и камерам. Эти части системы он назвал хорошо защищёнными. Поэтому результаты одной проверки нельзя переносить на все автомобили BYD или утверждать, что машина была полностью подконтрольна постороннему.
История интересна ещё и тем, что проблема шире китайских электромобилей. Австралийский центр кибербезопасности прямо относит к connected vehicles любые машины с интернет-соединением — в том числе бензиновые. Официальное руководство Cyber.gov.au предупреждает о рисках удалённого доступа, утечки координат, записей микрофона и данных подключённых смартфонов.
Новый эксперимент добавляет к вопросу конфиденциальности другой уровень: значение имеет уже не только то, какие сведения штатно получает производитель, но и насколько хорошо защищён канал доступа к самой машине.
BYD заявила ABC, что данные австралийских клиентов хранятся в Австралии и компания не передавала и не намерена передавать их китайским властям. При этом сам BYD Shark уже расширяет географию продаж, поэтому вопрос программной защиты модели становится актуальным далеко за пределами одного рынка.
Для владельца вывод практический: обновления автомобиля и приложения стоит устанавливать своевременно, доступ к connected-сервисам защищать многофакторной аутентификацией, а ненужную передачу данных отключать, если производитель позволяет это сделать.